Pourquoi auditer son tenant avant de déployer Copilot
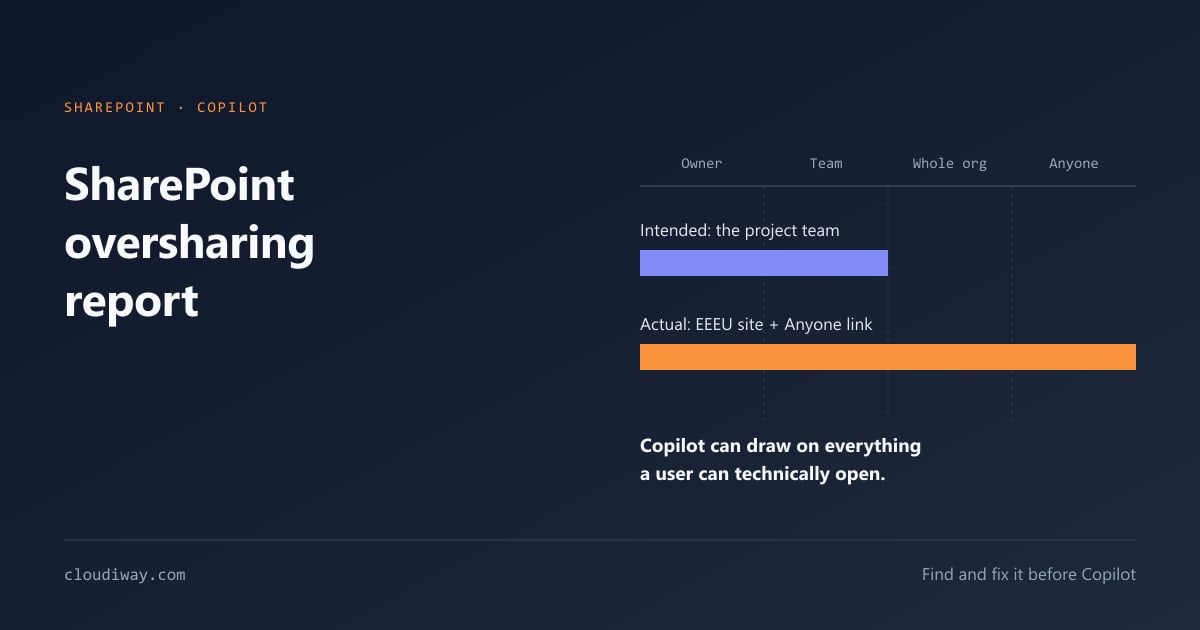
Copilot ne crée aucun nouvel accès. Il expose en revanche, en quelques secondes, tout ce qu'un utilisateur peut déjà ouvrir. Un site partagé à « Tout le monde sauf les utilisateurs externes », un dossier RH aux permissions héritées par erreur, et l'information remonte dans une réponse.
Le même raisonnement vaut pour une migration de tenant à tenant : les erreurs de partage du tenant source sont recopiées telles quelles dans le tenant cible.
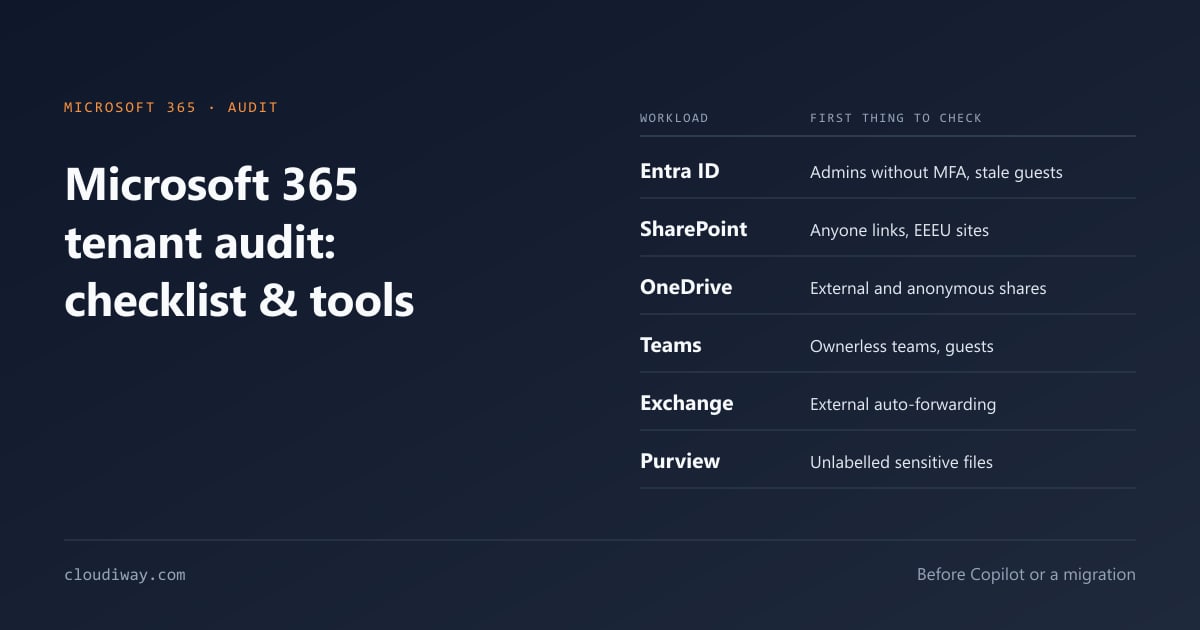
Audit Microsoft 365 : les points à contrôler
| Service | Points de contrôle prioritaires |
|---|---|
| Entra ID | Admins sans MFA, trop de Global Admins permanents, failles d'accès conditionnel, invités inactifs depuis 90 jours |
| SharePoint Online | Liens « Tout le monde », partages Everyone / EEEU, héritage de permissions cassé, fichiers sensibles exposés |
| OneDrive | Partages externes, liens anonymes, pièces jointes de chats Teams |
| Microsoft Teams | Équipes sans propriétaire, invités et utilisateurs fantômes, canaux privés |
| Exchange Online | Transferts automatiques vers l'externe, règles de boîte suspectes, délégations Full Access |
| Microsoft Purview | Fichiers sensibles sans étiquette, trous dans les politiques DLP, données personnelles non protégées |
Quels outils pour auditer un tenant Microsoft 365
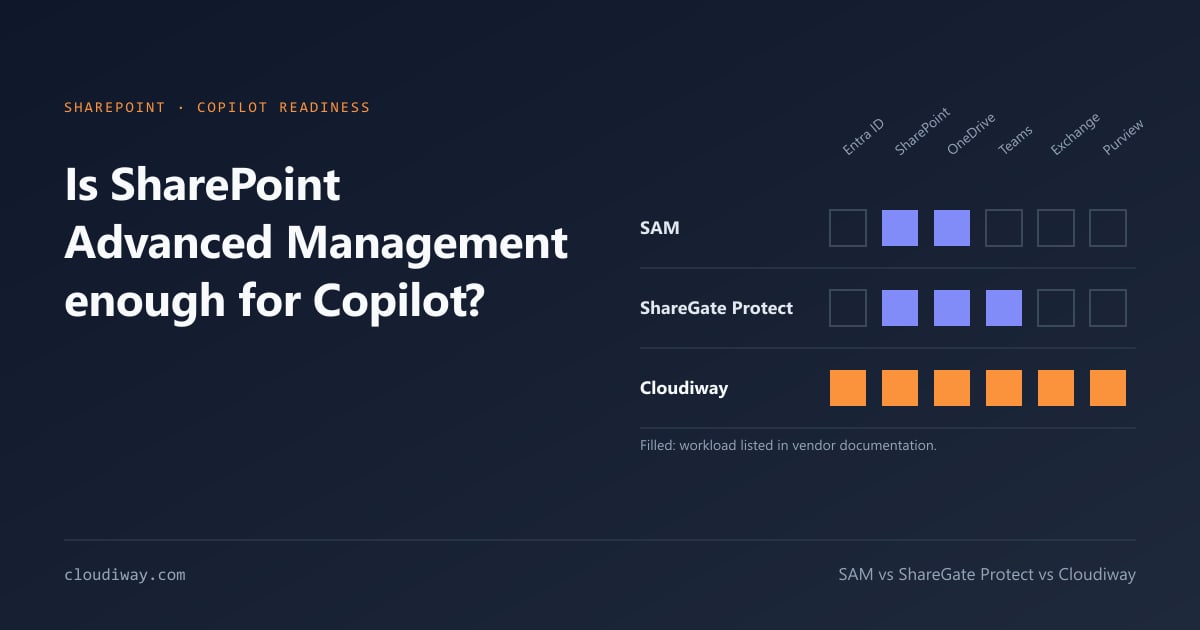
Outils natifs Microsoft. Le Secure Score donne une première mesure de la sécurité. SharePoint Advanced Management, inclus avec les licences Copilot, fournit des rapports de gouvernance des accès sur SharePoint et OneDrive. Le rapport de readiness Copilot du centre d'administration vérifie surtout les licences et les canaux de mise à jour.
Outils open source. ScubaGear, maintenu par la CISA, compare la configuration aux référentiels de sécurité. Maester, Monkey365 et ORCA complètent sur la configuration et Defender. Ils sont gratuits mais demandent des compétences PowerShell, et la consolidation des résultats reste manuelle.
Plateformes dédiées. Elles automatisent l'audit complet et produisent des rapports prêts à présenter. Le Cloudiway AI Readiness Assessment en fait partie.
Audit de tenant Microsoft 365 : manuel ou automatisé ?
Un audit manuel mobilise en moyenne 8 à 10 jours de consultant senior par tenant, entre scripts PowerShell, portails d'administration et tableurs.
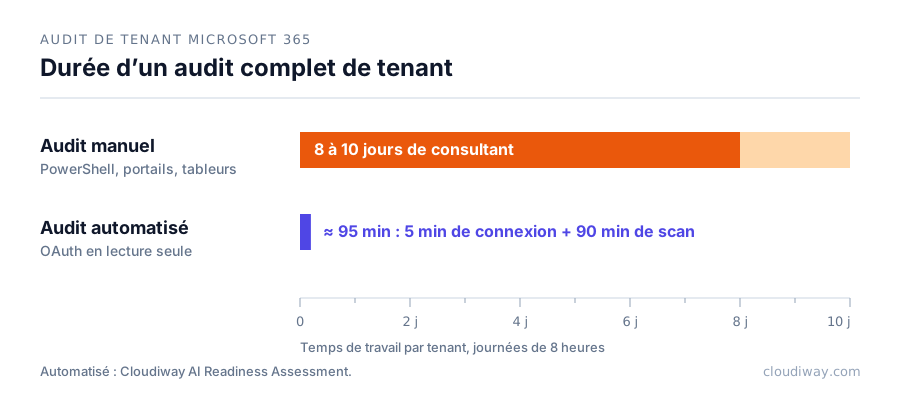
Le Cloudiway AI Readiness Assessment remplace ce travail par un scan unique :
- connexion OAuth en lecture seule en 5 minutes, sans agent ;
- 100+ contrôles dans 19 catégories de risques, en 90 minutes environ ;
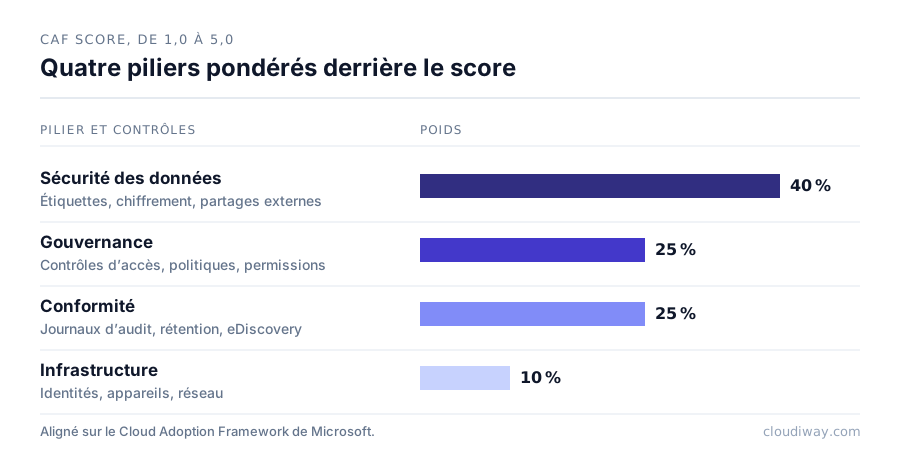
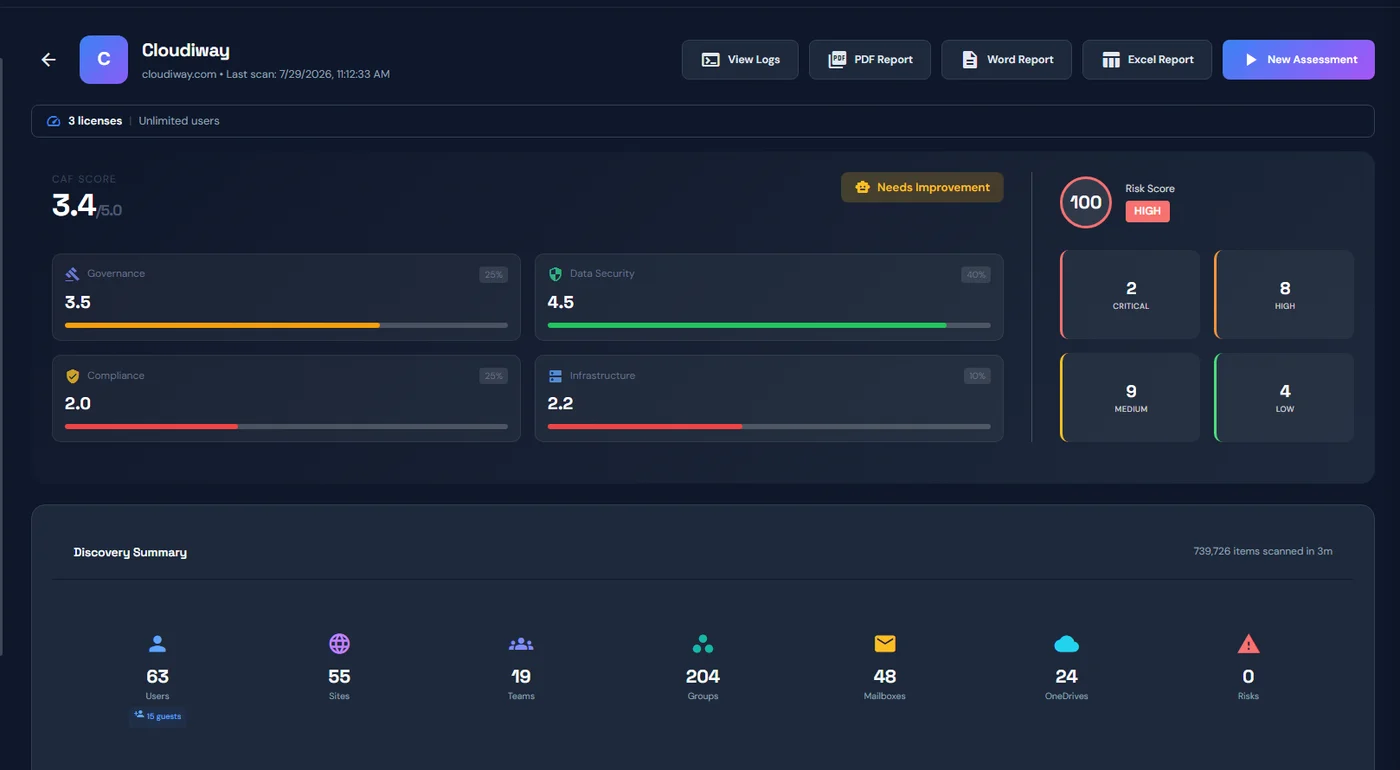
- un CAF Score de 1,0 à 5,0 aligné sur le Cloud Adoption Framework de Microsoft ;
- trois livrables : synthèse dirigeants en PDF, rapport de risques en PDF, classeur technique Excel, avec une version Word du rapport ;
- une interface de suivi de remédiation, avec nouveau scan pour mesurer la progression.
Seules les métadonnées sont analysées ; aucun contenu n'est stocké. Les partenaires et ESN peuvent livrer l'audit en marque blanche, via le programme MSP.
Méthode en 4 étapes pour auditer votre tenant
- Donner un accès en lecture seule. Un compte Lecteur général ou un consentement OAuth en lecture suffit.
- Couvrir les six services. Un audit partiel masque les combinaisons à risque, comme un invité avec droits d'édition sur un site ouvert à tous.
- Prioriser par exposition. D'abord les failles d'identité et les liens anonymes, ensuite les partages internes trop larges.
- Rescanner après correction. Comparer le score avant et après, puis déployer Copilot.
Auditez votre tenant en 90 minutes, en lecture seule
Un scan unique sur Entra ID, SharePoint, OneDrive, Teams, Exchange et Purview, un CAF Score et des rapports prêts à présenter à la direction.
Lancer un AI Readiness Assessment gratuit →Questions fréquentes sur l'audit de tenant Microsoft 365
Combien de temps dure un audit de tenant Microsoft 365 ?
De 8 à 10 jours de consultant senior en manuel. Environ 90 minutes avec un outil automatisé comme le Cloudiway AI Readiness Assessment, après 5 minutes de connexion OAuth en lecture seule.
Faut-il des droits d'administrateur global ?
Non. Un administrateur global donne une seule fois son consentement à une application en lecture seule. L'audit lui-même ne demande aucun droit d'écriture.
L'audit modifie-t-il mon tenant ?
Non. L'accès est en lecture seule et seules les métadonnées sont analysées. Aucun contenu n'est stocké.
Quel est le meilleur outil d'audit Microsoft 365 gratuit ?
ScubaGear, maintenu par la CISA, est la référence gratuite pour les configurations. Il ne couvre pas l'oversharing spécifique à Copilot et ne produit pas de rapport pour la direction.
Un audit est-il utile sans projet Copilot ?
Oui. Les mêmes contrôles servent aux audits de sécurité, aux questionnaires de cyber-assurance et à la préparation des migrations de tenant à tenant.